Το διαδίκτυο στις εστίες
Βασικά για LAN, WLAN και ταχύτητα.
Πολλά δωμάτια έχουν ενσύρματο LAN. Όταν υπάρχει ενσύρματο LAN, αυτός είναι ο ταχύτερος και καλύτερος τρόπος χρήσης του διαδικτύου. Σε αυτά τα δωμάτια και διαμερίσματα δεν εγγυόμαστε λήψη WLAN.
Σχεδόν σε ΟΛΑ τα δωμάτια υπάρχει WLAN μέσω των δικτύων SMUC (κρυπτογραφημένο, κωδικός 'akademiker') ή χωρίς κρυπτογράφηση μέσω STUDENTENWOHNHEIME-MUC.
Το καλώδιο LAN είναι πάντα το καλύτερο. Ακολουθεί WLAN στα 5 GHz κατά το πρότυπο AC. Όλα τα σημεία πρόσβασης αυτού του προτύπου έχουν 5AC στο όνομα (π.χ. STUDENT_CAP_5AC) και είναι γρήγορα. Καλό είναι και το εύρος 5 GHz με όνομα STUDENT_CAP5. Κακό είναι το εύρος 2 GHz – γιατί είναι πολύ γεμάτο. Ονομάζεται STUDENTENWOHNHEIME-MUC ή STUDENT_CAP, ανάλογα με το μοντέλο.
Δηλαδή: STUDENTENWOHNHEIME-MUC
ή STUDENT_CAP είναι εξαιρετικά, γιατί καλύπτουν όλα τα κτίρια – π.χ. για το smartphone.
Πολύ ταχύτερα όμως είναι τα σημεία πρόσβασης 5 GHz, που δεν επιτρέπουν roaming και επομένως έχουν διαφορετικά ονόματα σε κάθε σημείο του κτιρίου.
Συμπεριφορά χρήσης και ταχύτητα
Μετρούμε καθημερινά τον όγκο σας των τελευταίων 15 ημερών. Οι ταχύτεροι, χωρίς όριο και με υψηλότερη προτεραιότητα, είναι όσοι
ήταν κάτω από τον μέσο όρο όλων των χρηστών σε αυτή την περίοδο.
Οι χειρότεροι είναι όσοι χρησιμοποιούν πάνω από 17 φορές τον μέσο όρο 15 ημερών όλων των φοιτητών.
Με νόμιμη χρήση αυτό σχεδόν δεν επιτυγχάνεται. Το file sharing απαγορεύεται στη Γερμανία – και σας κατατάσσει γρήγορα στην πιο αργή κατηγορία.
Ενδιάμεσα υπάρχουν 3 ακόμη βαθμίδες προτεραιότητας. Η ταχύτερη από τις 8 τρέχουσες είναι σήμερα 4 Mbit αποστολή, 40 MBit λήψη, βραχύ κορύφωμα 10M/120M.
Η «πιο αργή» είναι 2.5M/18M με κορύφωμα 4M/70M. Για κανονική χρήση internet, Microsoft Teams και άλλες εφαρμογές βίντεο αρκεί και η πιο αργή βαθμίδα.
Η βασική διαφορά είναι ότι οι πιο αργοί έχουν χαμηλότερη προτεραιότητα από τους λίγους χρήστες. Δεν είναι τόσο κακό, γιατί οι λίγοι χρήστες
ούτως ή άλλως χρησιμοποιούν ελάχιστα το internet – και επομένως υπάρχει περιθώριο.
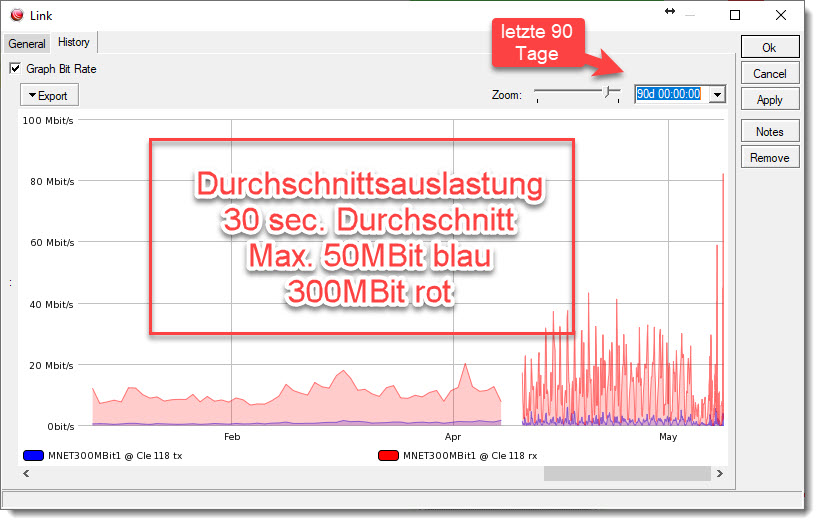
Όπως φαίνεται, οι γραμμές μας κατά μέσο όρο απέχουν πολύ από την πλήρη φόρτιση. Το φορτίο κατανέμεται σε πολλές γραμμές.
Στη Clemensstr. 118 κατάσταση 2023 π.χ. είναι ενεργές 2 γραμμές οπτικής ίνας MNet των 1000 MBit η καθεμία και 2 γραμμές Telekom των 250 MBit.
Πολλαπλοί υπολογιστές / τηλέφωνα / τάμπλετ
Επί του παρόντος επιτρέπονται 5 συσκευές ανά χρήστη.
1 γρήγορη συσκευή (συνήθως λάπτοπ ή ρούτερ) – συνδέεται με VPN????@STUDENT ως όνομα χρήστη.
4 πιο αργές συσκευές (τάμπλετ, τηλέφωνο) συνδέονται με VPN????@PHONE (800k/15M με κορύφωμα 5M/60M), συνήθως στο WLAN.
WLAN, καλώδιο:
Το internet είναι πλέον διαθέσιμο σε όλα τα διαμερίσματα των κτιρίων Clemensstr. 118,
Emanuelstrasse και Gabelsbergerstrasse μέσω LAN (καλώδιο).
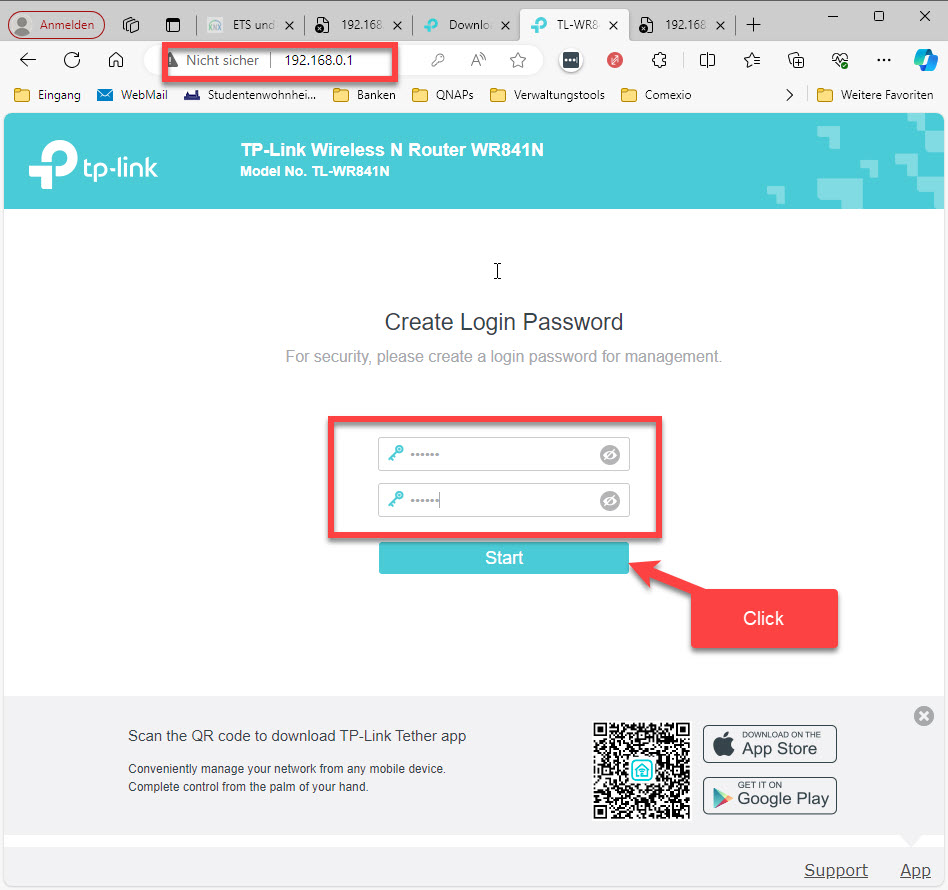
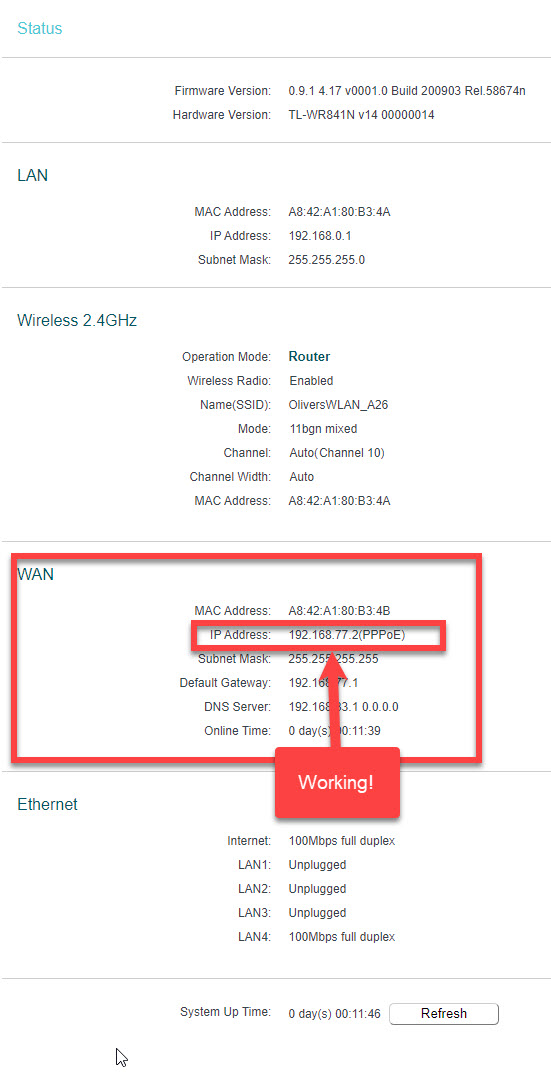
Εκεί δεν εγγυόμαστε WLAN. Γι' αυτό πολλοί φοιτητές χρησιμοποιούν ρούτερ (π.χ. TP-Link TL-WR841N περ. 15€ ή με γρήγορο WLAN6: TP-Link Archer AX10).
Σε κτίρια με καλώδιο LAN δεν εγγυόμαστε WLAN – ακόμη κι αν συχνά υπάρχει.
Στη Clemensstrasse 127 ορισμένα διαμερίσματα είναι ήδη συνδεδεμένα με LAN – αλλά έχουμε καλό WLAN6 που λειτουργεί σε κάθε διαμέρισμα.
Αν κάτι δεν λειτουργεί με το internet χρειάζεστε την παρακάτω λίστα και με αυτή μπορείτε να καλέσετε τη γραμμή internet 089-30623-1999.
-Ποιος είναι ο αριθμός VPN σας
-Συνδέεστε μέσω ΚΑΛΩΔΙΟΥ ή WLAN
-Αν μέσω ΚΑΛΩΔΙΟΥ, δοκιμάσατε PPPoE; Είναι το καλώδιο στη σωστή πρίζα
-Ποια είναι η τρέχουσα IP του PC (169.X.X.X ή 192.X.X.X ή __________)
(Πώς βρίσκεται η IP εξηγείται πιο κάτω στη σελίδα ή στο Google για τη συσκευή σας)
Χωρίς αυτές τις πληροφορίες δεν είναι δυνατή η βοήθεια.
Δικά σας ρούτερ
Σε όλα τα διαμερίσματα με σύνδεση LAN επιτρέπεται η λειτουργία δικού σας ρούτερ.
Αλλά προσοχή: Φροντίστε οπωσδήποτε να μην στέλνετε υπηρεσίες DHCP στο δίκτυό μας!!!
Διαφορετικά πρέπει να αναζητήσουμε τον υπαίτιο με μεγάλο κόπο. Χρεώνουμε γι' αυτό 100€ κατ' αποκοπή.
ΓΙ' ΑΥΤΟ μην το συνδέσετε απλώς. Οι συσκευές πρέπει να ρυθμιστούν!!!
Το καλώδιο προς το δίκτυό μας να μπαίνει πάντα στη συνήθως ΜΠΛΕ θύρα WAN (Mikrotik "ETH1", TP-Link "WAN", FritzBox: ρύθμιση πρώτα) – όχι!!! στη συχνά ΚΙΤΡΙΝΗ θύρα LAN.
Έχουμε καλή εμπειρία με ρούτερ MIKROTIK (π.χ. Mikrotik RB941-2nD-TC στο Reichelt.de για 19,90€ ή
π.χ. το καλύτερο μοντέλο 5 GHz RBD52G-5HacD2HnD-TC περ. 65 €).
Τα ρούτερ Mikrotik είναι φθηνά, επαγγελματικά και από Ευρωπαίο κατασκευαστή.
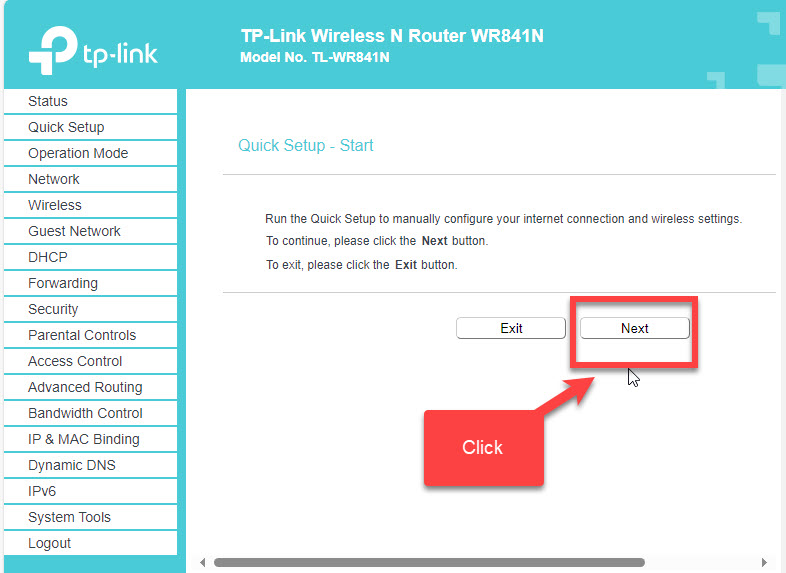
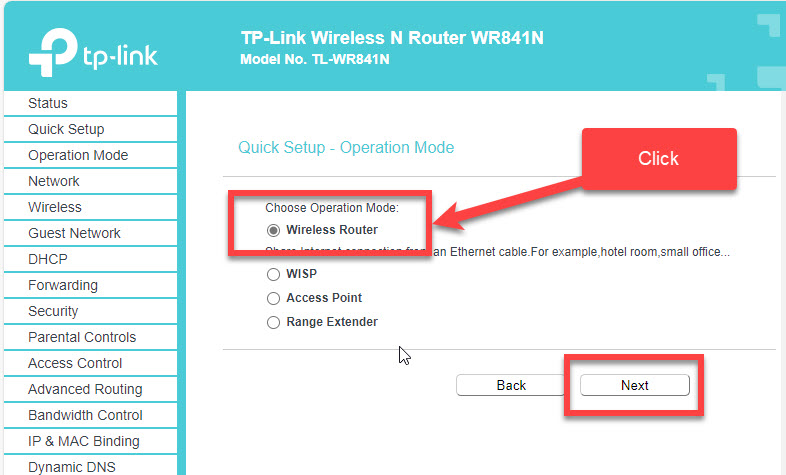
Πολλοί φοιτητές χρησιμοποιούν ρούτερ του Κινέζου κατασκευαστή TP-Link – πολύ φθηνά και πιο εύκολα στην εφάπαξ ρύθμιση.
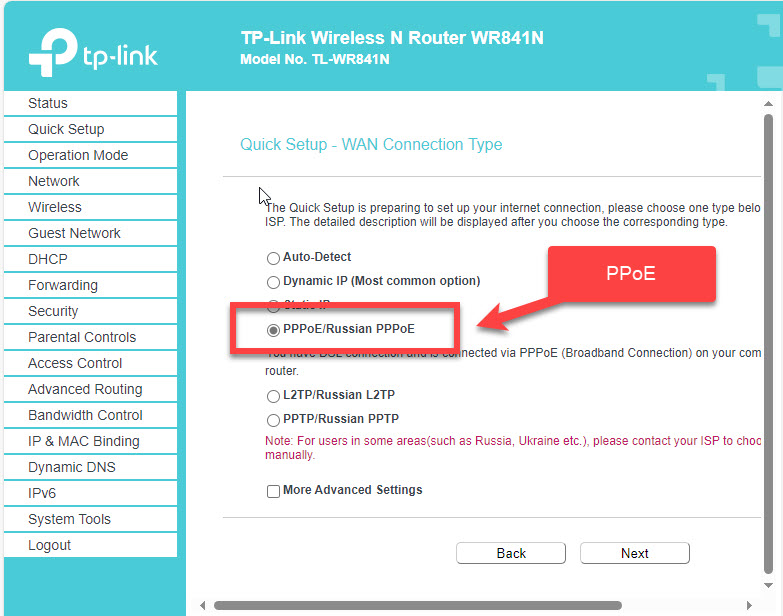
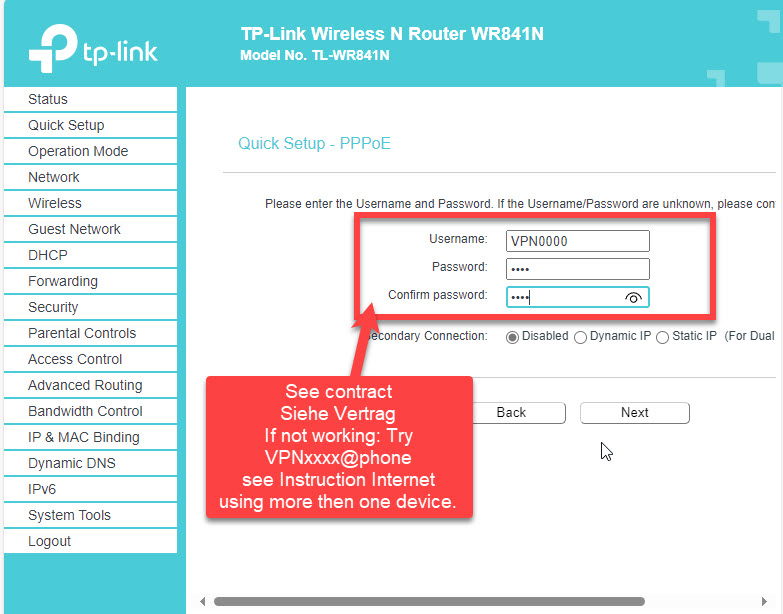
Αν εγκαταστήσετε ρούτερ, χρησιμοποιήστε οπωσδήποτε τη σύνδεση PPPoE προς τα συστήματά μας.
Είναι επαγγελματικό και σταθερό πρωτόκολλο και λειτουργεί χωρίς προβλήματα.
Στο Mikrotik ένα επαγγελματικά ρυθμισμένο ρούτερ μοιάζει ως εξής: (αντιγραφή/επικόλληση – αλλάξτε μόνοι σας τα στοιχεία πρόσβασης)
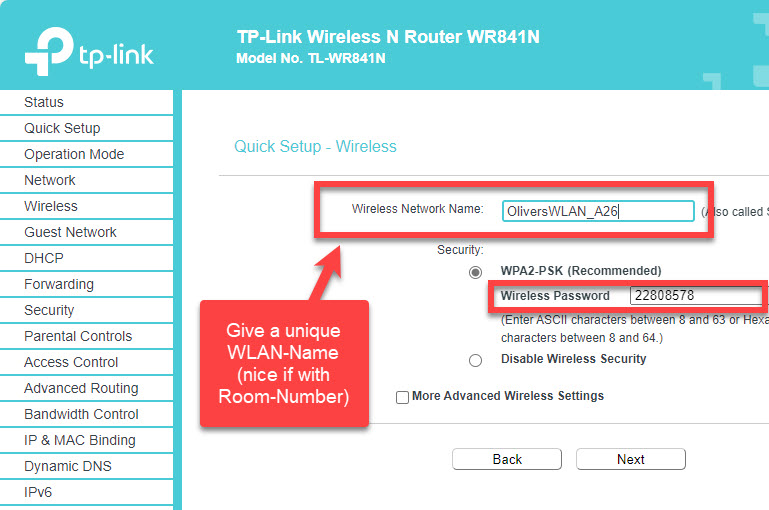
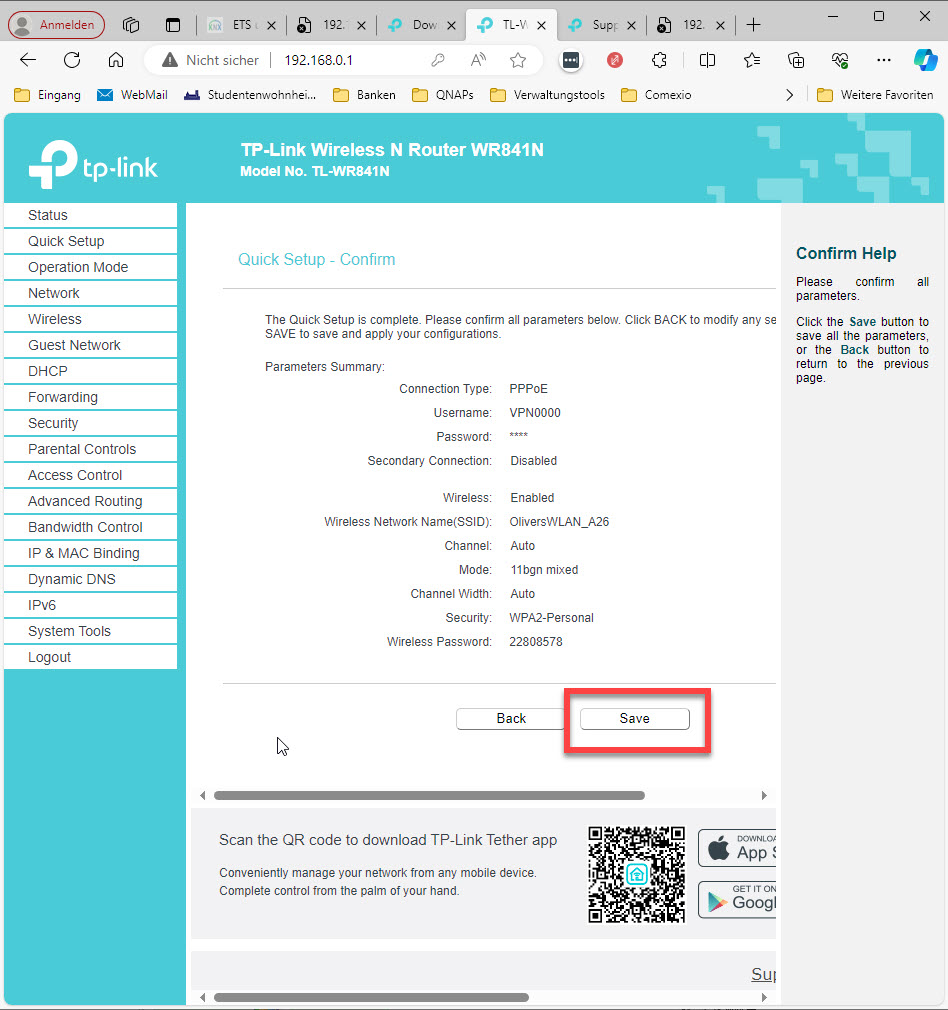
Παράδειγμα TP-Link
/interface bridge
add auto-mac=no comment=defconf name=bridge
/interface pppoe-client
add add-default-route=yes disabled=no interface=ether1 keepalive-timeout=60 \
name=Studentenwohnheim password=1234 use-peer-dns=yes user=1234@student
/interface wireless
set [ find default-name=wlan2 ] band=5ghz-a/n/ac channel-width=\
20/40/80mhz-XXXX distance=indoors frequency=auto installation=indoor \
mode=ap-bridge ssid=MikroTik-412924 station-roaming=enabled \
wireless-protocol=802.11
/interface list
add comment=defconf name=WAN
add comment=defconf name=LAN
/interface wireless security-profiles
set [ find default=yes ] authentication-types=wpa-psk,wpa2-psk eap-methods="" \
group-ciphers=tkip,aes-ccm mode=dynamic-keys supplicant-identity=MikroTik \
unicast-ciphers=tkip,aes-ccm wpa-pre-shared-key=passwort \
wpa2-pre-shared-key=passwort
add authentication-types=wpa-psk,wpa2-psk eap-methods="" \
management-protection=allowed mode=dynamic-keys name=profile1 \
supplicant-identity="" wpa-pre-shared-key=passwort \
wpa2-pre-shared-key=passwort
/interface wireless
set [ find default-name=wlan1 ] band=2ghz-onlyn channel-width=20/40mhz-XX \
country=germany disabled=no distance=indoors frequency=auto installation=\
indoor mode=ap-bridge security-profile=profile1 ssid=WLANZimmernummerAxx \
station-roaming=enabled wireless-protocol=802.11
/ip pool
add name=default-dhcp ranges=192.168.88.10-192.168.88.254
/ip dhcp-server
add address-pool=default-dhcp disabled=no interface=bridge lease-time=4w2d10m \
name=defconf
/interface bridge port
add bridge=bridge comment=defconf interface=ether2
add bridge=bridge comment=defconf interface=ether3
add bridge=bridge comment=defconf interface=ether4
add bridge=bridge comment=defconf interface=ether5
add bridge=bridge comment=defconf interface=wlan1
add bridge=bridge comment=defconf disabled=yes interface=wlan2
/ip neighbor discovery-settings
set discover-interface-list=LAN
/interface list member
add comment=defconf interface=bridge list=LAN
add comment=defconf interface=ether1 list=WAN
add interface=ether1 list=LAN
/interface wireless cap
set discovery-interfaces=ether1 enabled=yes interfaces=wlan2
/ip address
add address=192.168.88.1/24 comment=defconf interface=bridge network=\
192.168.88.0
/ip dhcp-client
add comment=defconf interface=ether1
/ip dhcp-server network
add address=192.168.88.0/24 comment=defconf gateway=192.168.88.1
/ip dns
set allow-remote-requests=yes
/ip dns static
add address=192.168.88.1 comment=defconf name=router.lan type=A
/ip firewall filter
add action=accept chain=input comment=\
"defconf: accept established,related,untracked" connection-state=\
established,related,untracked disabled=yes
add action=drop chain=input comment="defconf: drop invalid" connection-state=\
invalid disabled=yes
add action=accept chain=input comment="defconf: accept ICMP" disabled=yes \
protocol=icmp
add action=accept chain=input comment=\
"defconf: accept to local loopback (for CAPsMAN)" disabled=yes \
dst-address=127.0.0.1
add action=drop chain=input comment="defconf: drop all not coming from LAN" \
disabled=yes in-interface-list=!LAN
add action=accept chain=forward comment="defconf: accept in ipsec policy" \
disabled=yes ipsec-policy=in,ipsec
add action=accept chain=forward comment="defconf: accept out ipsec policy" \
disabled=yes ipsec-policy=out,ipsec
add action=fasttrack-connection chain=forward comment="defconf: fasttrack" \
connection-state=established,related disabled=yes
add action=accept chain=forward comment=\
"defconf: accept established,related, untracked" connection-state=\
established,related,untracked disabled=yes
add action=drop chain=forward comment="defconf: drop invalid" \
connection-state=invalid disabled=yes
add action=drop chain=forward comment=\
"defconf: drop all from WAN not DSTNATed" connection-nat-state=!dstnat \
connection-state=new disabled=yes in-interface-list=WAN
/ip firewall nat
add action=masquerade chain=srcnat comment="masquerade network" \
ipsec-policy=out,none out-interface-list=WAN
add action=masquerade chain=srcnat comment="defconf: masquerade" \
ipsec-policy=out,none out-interface=Studentenwohnheim
/snmp
set enabled=yes
/system clock
set time-zone-name=Europe/Berlin
/system identity
set name="Zimmernummer Privat"
Εικόνα ρύθμισης ενός ρούτερ Mikrotik, για παράδειγμα