Internet dans les résidences
Bases sur le LAN, le WLAN et la vitesse.
Beaucoup de chambres ont le LAN par câble. Si le LAN par câble est disponible, c'est le moyen le plus rapide et le meilleur d'utiliser internet. Dans ces chambres et appartements, nous ne garantissons pas la réception WLAN.
Dans PRESQUE toutes les chambres, il y a du WLAN via les réseaux SMUC (chiffré, mot de passe 'akademiker') ou non chiffré via STUDENTENWOHNHEIME-MUC.
Le câble LAN est toujours le mieux. Vient ensuite le WLAN 5 GHz selon la norme AC. Tous les points d'accès de cette norme ont 5AC dans le nom (p. ex. STUDENT_CAP_5AC) et sont rapides. Bon aussi : la bande 5 GHz nommée STUDENT_CAP5. Mauvais : la bande 2 GHz – trop saturée. Elle s'appelle STUDENTENWOHNHEIME-MUC ou STUDENT_CAP, selon le modèle.
Cela signifie : STUDENTENWOHNHEIME-MUC
ou STUDENT_CAP sont excellents, car ils couvrent tous les bâtiments – p. ex. pour le smartphone.
Bien plus rapides toutefois sont les points d'accès 5 GHz, qui n'autorisent pas le roaming et portent donc des noms différents à chaque endroit du bâtiment.
Comportement d'utilisation et vitesse
Nous mesurons chaque jour votre volume des 15 derniers jours. Les plus rapides, illimités et en priorité maximale, sont ceux
qui étaient sous la moyenne de tous les utilisateurs sur cette période.
Les plus lents sont ceux qui utilisent plus de 17 fois la moyenne sur 15 jours de tous les étudiants.
Avec un usage légal, c'est presque impossible. Le partage de fichiers est interdit en Allemagne – et vous classe vite dans la catégorie la plus lente.
Entre les deux, 3 autres paliers de priorité. Le plus rapide des 8 paliers actuels est actuellement 4 Mbit en envoi, 40 MBit en réception, pic court 10M/120M.
Le « plus lent » est 2.5M/18M avec pic 4M/70M. Pour un usage internet normal, Microsoft Teams et d'autres apps vidéo, le palier le plus lent suffit aussi.
La différence essentielle est que les plus lents ont une priorité inférieure aux petits utilisateurs. Ce n'est pas si grave, car les petits utilisateurs
n'utilisent de toute façon presque pas internet – il reste donc de la marge.
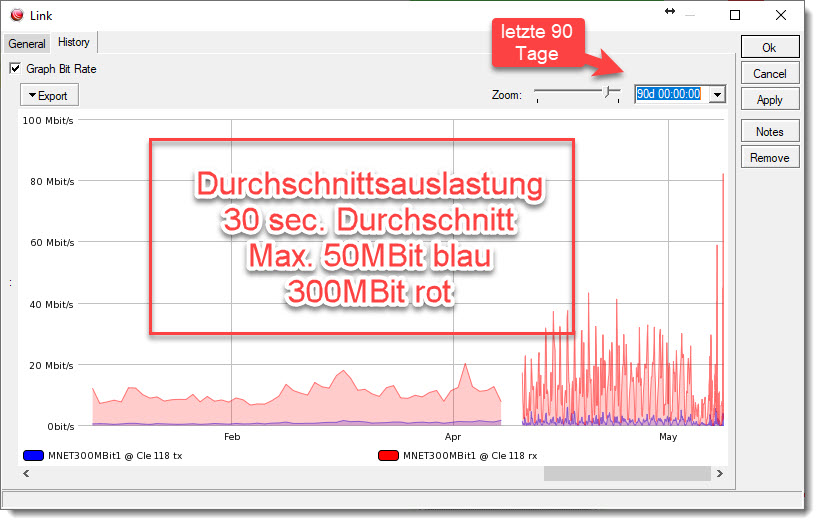
Comme on le voit, nos lignes sont en moyenne loin d'être saturées. La charge est répartie sur plusieurs lignes.
À Clemensstr. 118, état 2023, p. ex. 2 lignes fibre MNet de 1000 MBit chacune et 2 lignes Telekom de 250 MBit chacune sont actives.
Plusieurs ordinateurs / téléphones / tablettes
Actuellement 5 appareils par utilisateur sont autorisés.
1 appareil rapide (souvent ordinateur portable ou routeur) – se connecte avec VPN????@STUDENT comme nom d'utilisateur.
4 appareils plus lents (tablette, téléphone) se connectent avec VPN????@PHONE (800k/15M, pic 5M/60M), le plus souvent en WLAN.
WLAN, câble :
Internet est désormais disponible dans tous les appartements des immeubles Clemensstr. 118,
Emanuelstrasse et Gabelsbergerstrasse en LAN (câble).
Le WLAN n'y est pas garanti. C'est pourquoi beaucoup d'étudiants utilisent un routeur (p. ex. TP-Link TL-WR841N env. 15€ ou avec WLAN6 rapide : TP-Link Archer AX10).
Dans les immeubles avec câble LAN, nous ne garantissons pas le WLAN – même s'il est souvent disponible.
À Clemensstrasse 127, certains appartements sont déjà raccordés en LAN – mais nous avons un bon WLAN6 qui fonctionne dans chaque appartement.
Si quelque chose ne fonctionne pas avec internet, vous avez besoin de la liste suivante, puis vous pouvez appeler la hotline internet au 089-30623-1999.
-Quel est votre numéro VPN
-Vous connectez-vous par CÂBLE ou WLAN
-Si par CÂBLE, avez-vous essayé PPPoE ? Le câble est-il dans la bonne prise
-Quelle est l'adresse IP actuelle du PC (169.X.X.X ou 192.X.X.X ou __________)
(Comment trouver l'IP est expliqué plus bas sur cette page ou éventuellement sur Google pour votre appareil)
Sans ces informations, aucune aide n'est possible.
Routeurs personnels
Dans tous les appartements avec raccordement LAN, il est possible d'utiliser son propre routeur.
Mais attention : veillez absolument à ne pas envoyer de services DHCP dans notre réseau !!!
Sinon nous devons chercher le perturbateur à grands frais. Nous facturons 100€ forfaitaires.
DONC ne branchez pas simplement. Ces appareils doivent être configurés !!!
Branchez toujours le câble vers notre réseau dans le port WAN généralement BLEU (Mikrotik "ETH1", TP-Link "WAN", FritzBox : configurer d'abord) – pas !!! dans le port LAN souvent JAUNE.
Nous avons de bonnes expériences avec les routeurs MIKROTIK (p. ex. Mikrotik RB941-2nD-TC chez Reichelt.de pour 19,90€ ou
p. ex. le meilleur modèle 5 GHz RBD52G-5HacD2HnD-TC env. 65 €).
Les routeurs Mikrotik sont bon marché, professionnels et d'un fabricant européen.
Beaucoup d'étudiants utilisent des routeurs du fabricant chinois TP-Link – très bon marché et plus simples à configurer une fois.
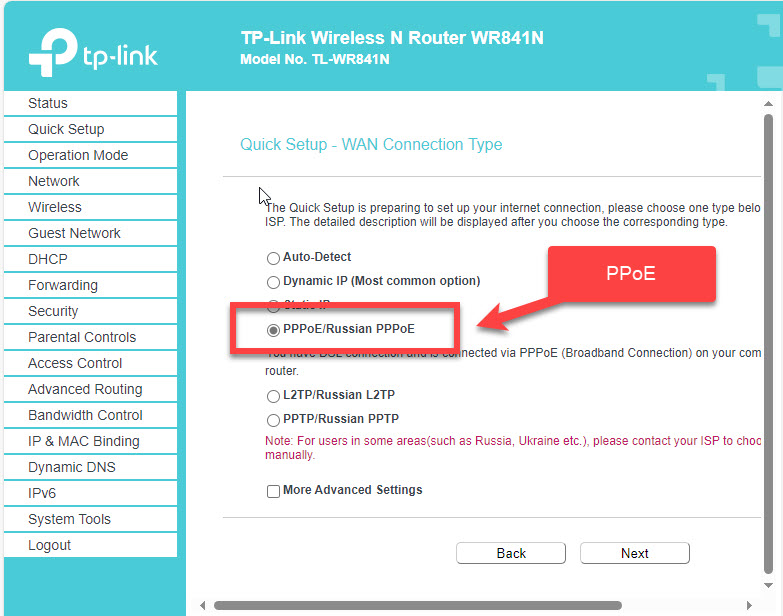
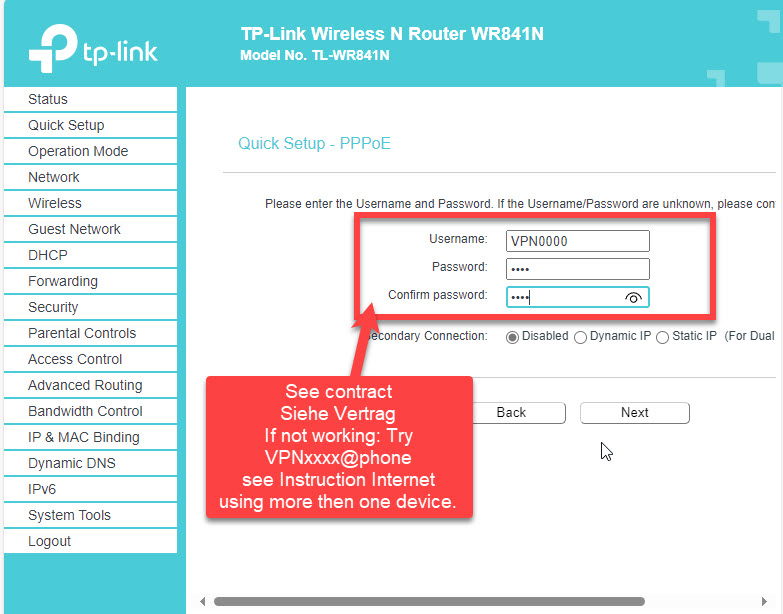
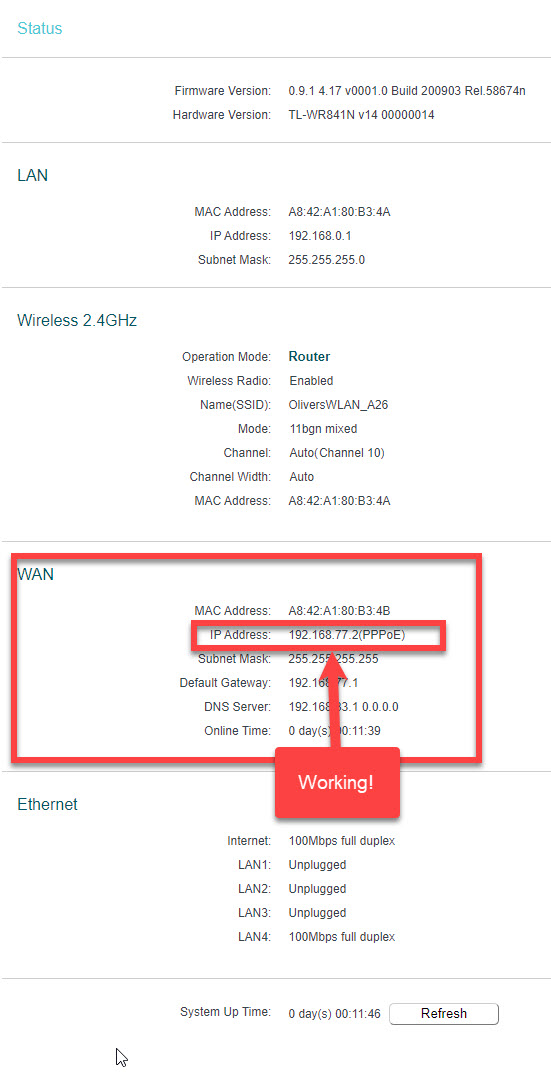
Si vous installez un routeur, utilisez absolument la connexion PPPoE vers nos systèmes.
C'est un protocole professionnel et stable qui fonctionne sans problème.
Chez Mikrotik, un routeur configuré professionnellement ressemble à ceci : (copier/coller – changez vous-même les identifiants)
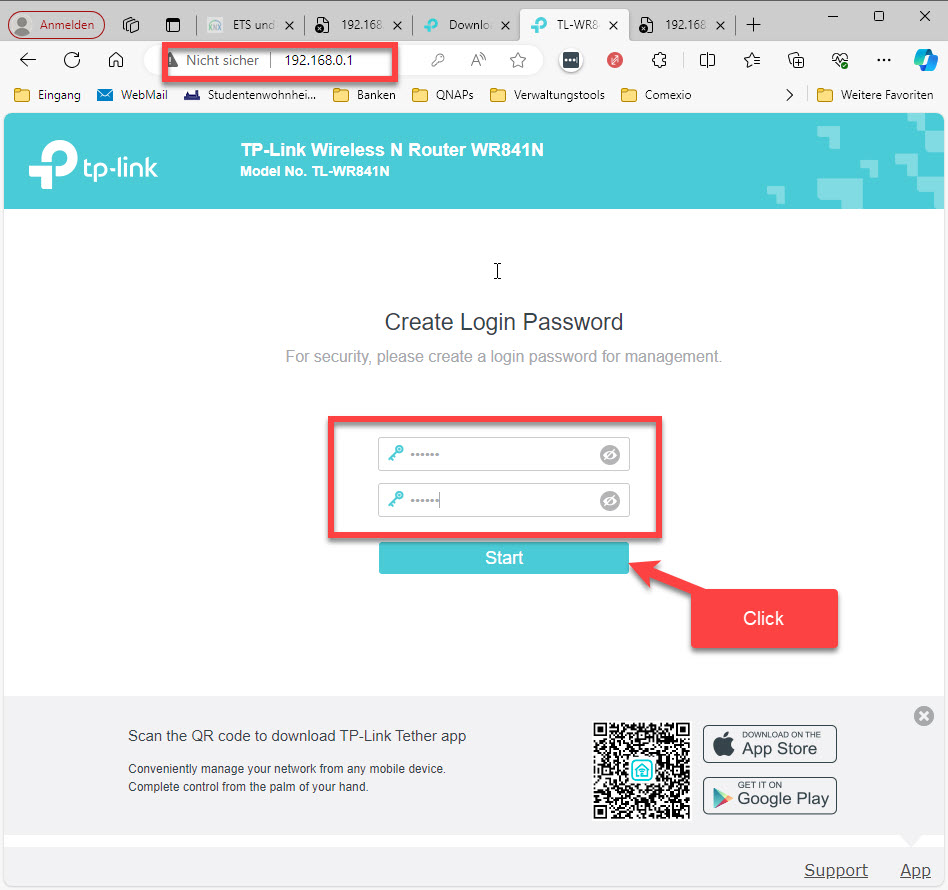
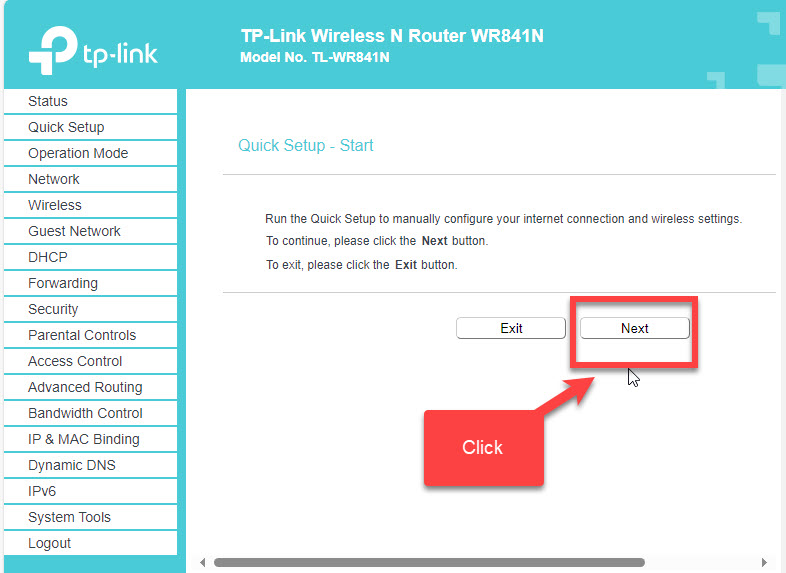
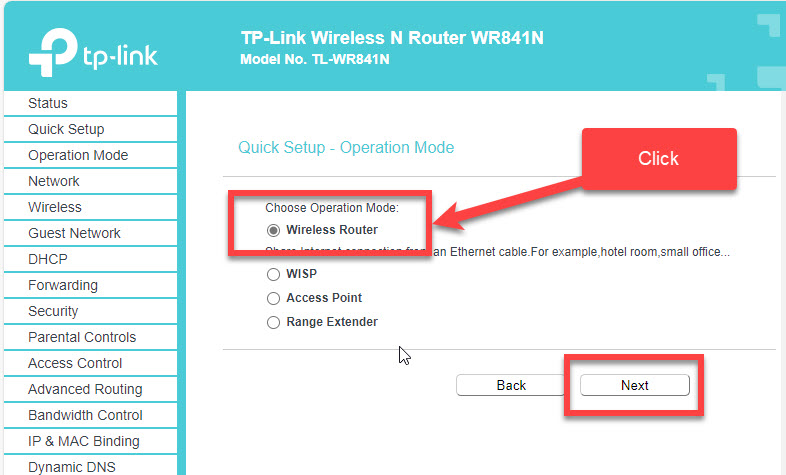
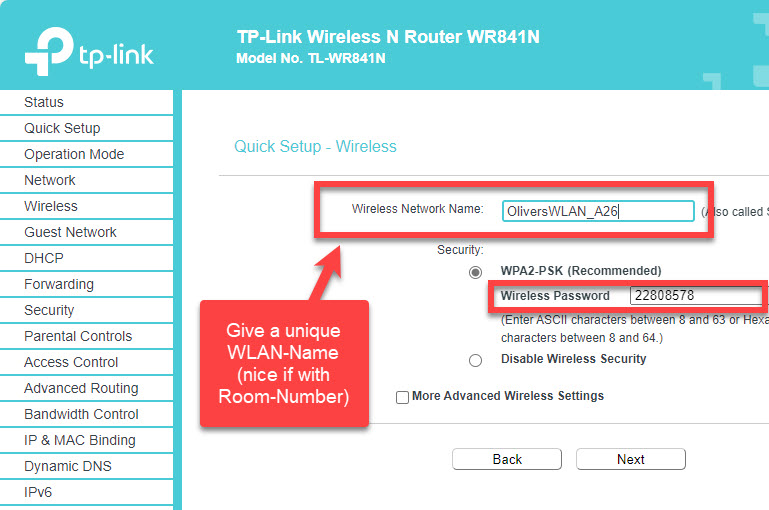
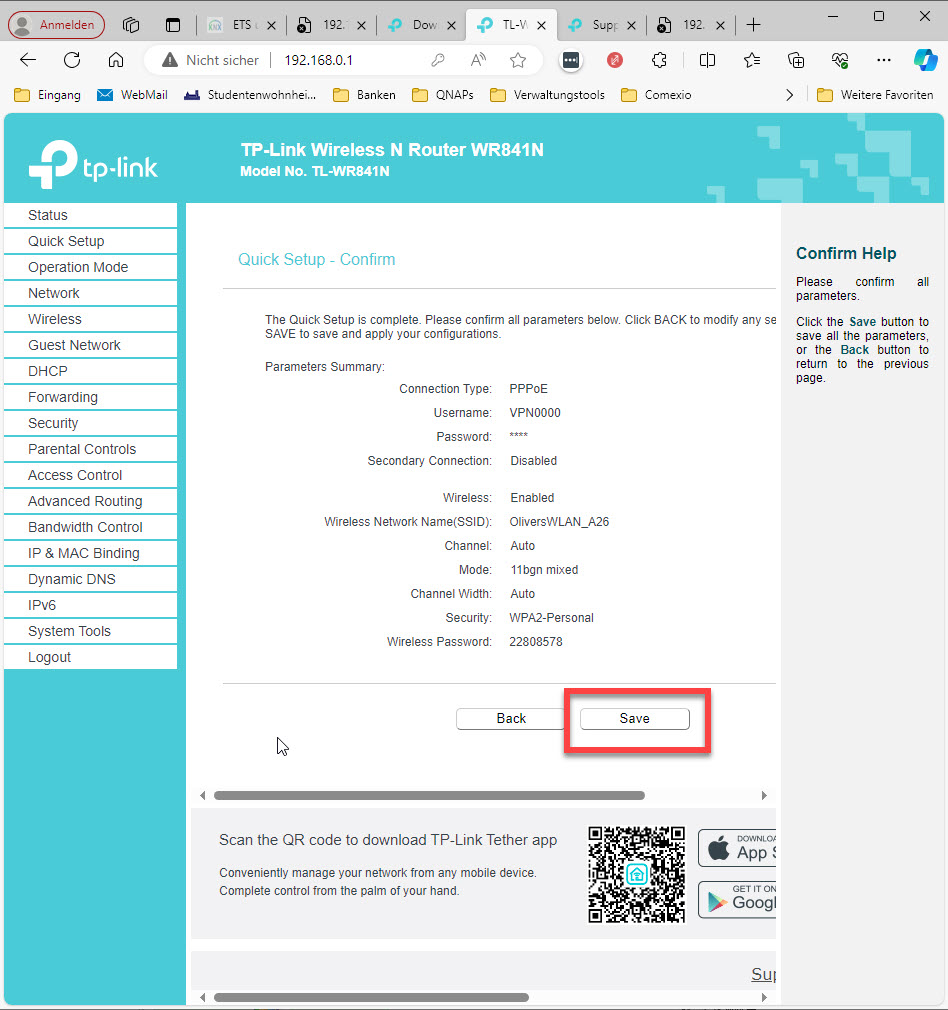
Exemple TP-Link
/interface bridge
add auto-mac=no comment=defconf name=bridge
/interface pppoe-client
add add-default-route=yes disabled=no interface=ether1 keepalive-timeout=60 \
name=Studentenwohnheim password=1234 use-peer-dns=yes user=1234@student
/interface wireless
set [ find default-name=wlan2 ] band=5ghz-a/n/ac channel-width=\
20/40/80mhz-XXXX distance=indoors frequency=auto installation=indoor \
mode=ap-bridge ssid=MikroTik-412924 station-roaming=enabled \
wireless-protocol=802.11
/interface list
add comment=defconf name=WAN
add comment=defconf name=LAN
/interface wireless security-profiles
set [ find default=yes ] authentication-types=wpa-psk,wpa2-psk eap-methods="" \
group-ciphers=tkip,aes-ccm mode=dynamic-keys supplicant-identity=MikroTik \
unicast-ciphers=tkip,aes-ccm wpa-pre-shared-key=passwort \
wpa2-pre-shared-key=passwort
add authentication-types=wpa-psk,wpa2-psk eap-methods="" \
management-protection=allowed mode=dynamic-keys name=profile1 \
supplicant-identity="" wpa-pre-shared-key=passwort \
wpa2-pre-shared-key=passwort
/interface wireless
set [ find default-name=wlan1 ] band=2ghz-onlyn channel-width=20/40mhz-XX \
country=germany disabled=no distance=indoors frequency=auto installation=\
indoor mode=ap-bridge security-profile=profile1 ssid=WLANZimmernummerAxx \
station-roaming=enabled wireless-protocol=802.11
/ip pool
add name=default-dhcp ranges=192.168.88.10-192.168.88.254
/ip dhcp-server
add address-pool=default-dhcp disabled=no interface=bridge lease-time=4w2d10m \
name=defconf
/interface bridge port
add bridge=bridge comment=defconf interface=ether2
add bridge=bridge comment=defconf interface=ether3
add bridge=bridge comment=defconf interface=ether4
add bridge=bridge comment=defconf interface=ether5
add bridge=bridge comment=defconf interface=wlan1
add bridge=bridge comment=defconf disabled=yes interface=wlan2
/ip neighbor discovery-settings
set discover-interface-list=LAN
/interface list member
add comment=defconf interface=bridge list=LAN
add comment=defconf interface=ether1 list=WAN
add interface=ether1 list=LAN
/interface wireless cap
set discovery-interfaces=ether1 enabled=yes interfaces=wlan2
/ip address
add address=192.168.88.1/24 comment=defconf interface=bridge network=\
192.168.88.0
/ip dhcp-client
add comment=defconf interface=ether1
/ip dhcp-server network
add address=192.168.88.0/24 comment=defconf gateway=192.168.88.1
/ip dns
set allow-remote-requests=yes
/ip dns static
add address=192.168.88.1 comment=defconf name=router.lan type=A
/ip firewall filter
add action=accept chain=input comment=\
"defconf: accept established,related,untracked" connection-state=\
established,related,untracked disabled=yes
add action=drop chain=input comment="defconf: drop invalid" connection-state=\
invalid disabled=yes
add action=accept chain=input comment="defconf: accept ICMP" disabled=yes \
protocol=icmp
add action=accept chain=input comment=\
"defconf: accept to local loopback (for CAPsMAN)" disabled=yes \
dst-address=127.0.0.1
add action=drop chain=input comment="defconf: drop all not coming from LAN" \
disabled=yes in-interface-list=!LAN
add action=accept chain=forward comment="defconf: accept in ipsec policy" \
disabled=yes ipsec-policy=in,ipsec
add action=accept chain=forward comment="defconf: accept out ipsec policy" \
disabled=yes ipsec-policy=out,ipsec
add action=fasttrack-connection chain=forward comment="defconf: fasttrack" \
connection-state=established,related disabled=yes
add action=accept chain=forward comment=\
"defconf: accept established,related, untracked" connection-state=\
established,related,untracked disabled=yes
add action=drop chain=forward comment="defconf: drop invalid" \
connection-state=invalid disabled=yes
add action=drop chain=forward comment=\
"defconf: drop all from WAN not DSTNATed" connection-nat-state=!dstnat \
connection-state=new disabled=yes in-interface-list=WAN
/ip firewall nat
add action=masquerade chain=srcnat comment="masquerade network" \
ipsec-policy=out,none out-interface-list=WAN
add action=masquerade chain=srcnat comment="defconf: masquerade" \
ipsec-policy=out,none out-interface=Studentenwohnheim
/snmp
set enabled=yes
/system clock
set time-zone-name=Europe/Berlin
/system identity
set name="Zimmernummer Privat"
Image d'exemple de configuration d'un routeur Mikrotik