宿舍里的互联网
关于局域网、无线网和速度的基本说明。
许多房间有有线局域网。如果有有线局域网,这是最快、最好的上网方式。这些房间和公寓我们不保证 WLAN 信号。
几乎所有房间都有 WLAN,网络名为 SMUC(加密,密码 'akademiker')或未加密的 STUDENTENWOHNHEIME-MUC。
网线始终最好。其次是符合 AC 标准的 5 GHz WLAN。该标准的所有接入点名称中都有 5AC(例如 STUDENT_CAP_5AC),速度很快。5 GHz 频段 STUDENT_CAP5 也不错。2 GHz 频段较差——因为非常拥挤。名称是 STUDENTENWOHNHEIME-MUC 或 STUDENT_CAP,视设备型号而定。
也就是说:STUDENTENWOHNHEIME-MUC
或 STUDENT_CAP 很好,因为各楼都能覆盖——例如给手机用。
更快的是 5 GHz 接入点,但不支持漫游,因此大楼各处名称不同。
使用情况和速度
我们每天测量您过去 15 天的用量。最快、不受限且优先级最高的是
该时段用量低于全体用户平均值的人。
最差的是用量超过全体学生 15 天平均值 17 倍以上的人。
合法使用几乎达不到这个量。文件共享在德国违法——会很快把您降到最慢档。
中间还有 3 个优先级档。当前 8 档中最快的是上传 4 Mbit、下载 40 MBit,短时峰值 10M/120M。
“最慢”为 2.5M/18M,峰值 4M/70M。正常上网(含 Microsoft Teams 等视频聊天)最慢档也够用。
主要差别是最慢档的优先级排在轻度用户之后。这并不严重,因为轻度用户
本来就很少上网——因此仍有余量。
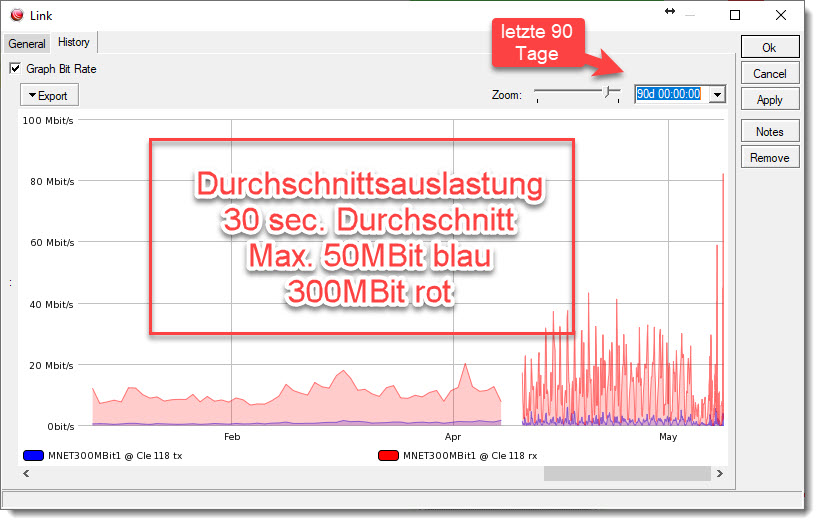
如图所示,线路平均远未饱和。负载分配在多条线路上。
例如 Clemensstr. 118 截至 2023 年有 2 条各 1000 MBit 的 MNet 光纤和 2 条各 250 MBit 的 Telekom 线路。
多台电脑 / 手机 / 平板
目前每位用户允许 5 台设备。
1 台快速设备(多为笔记本或路由器)——用户名为 VPN????@STUDENT。
4 台较慢设备(平板、手机)用户名为 VPN????@PHONE(800k/15M,峰值 5M/60M),多在 WLAN 上。
WLAN、网线:
Clemensstr. 118、Emanuelstrasse 和 Gabelsbergerstrasse 的所有公寓现已可通过 LAN(网线)上网。
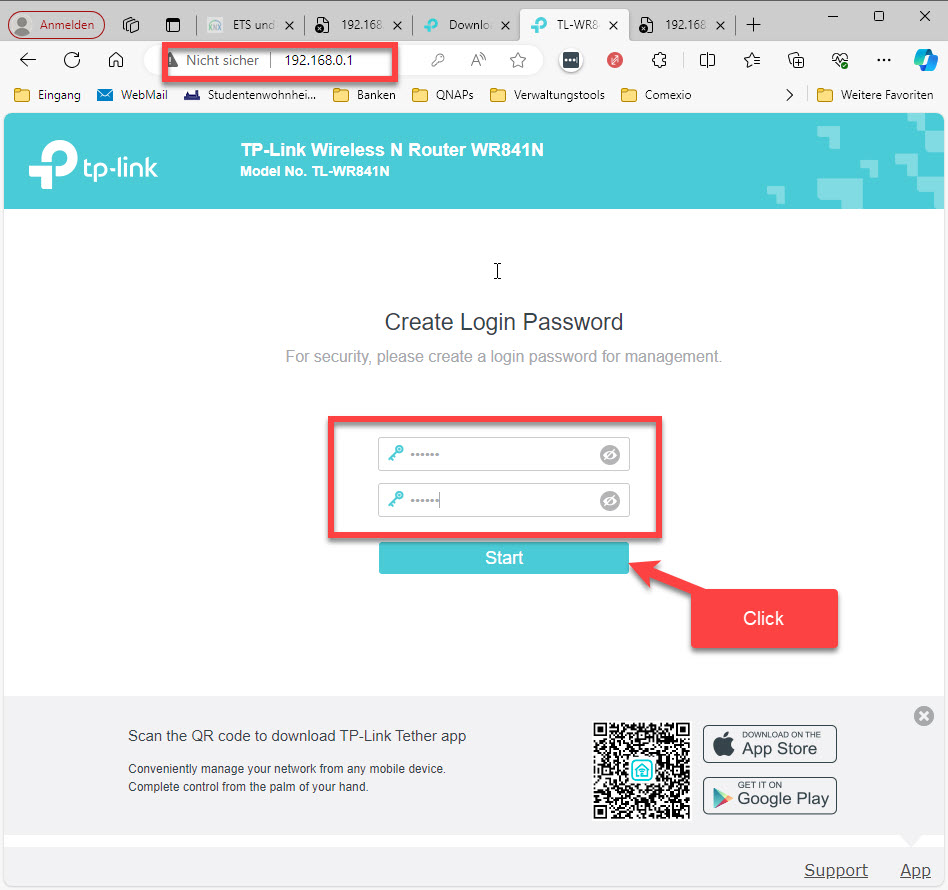
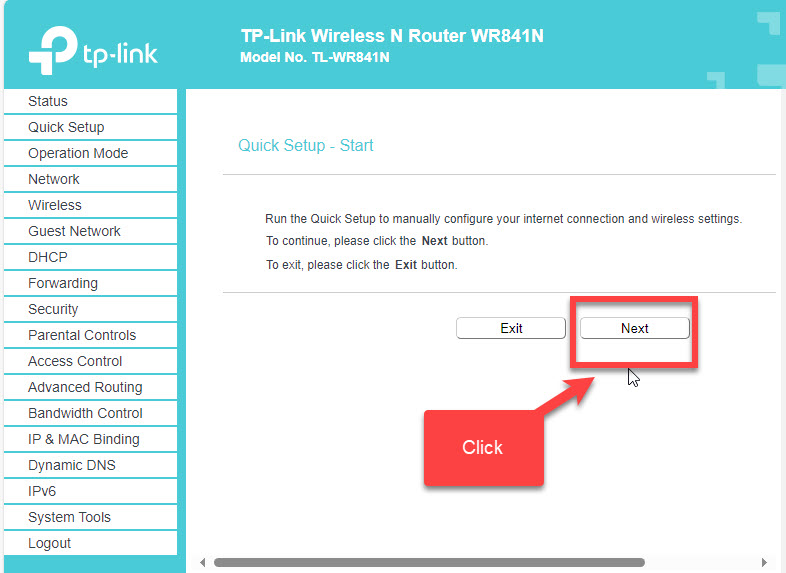
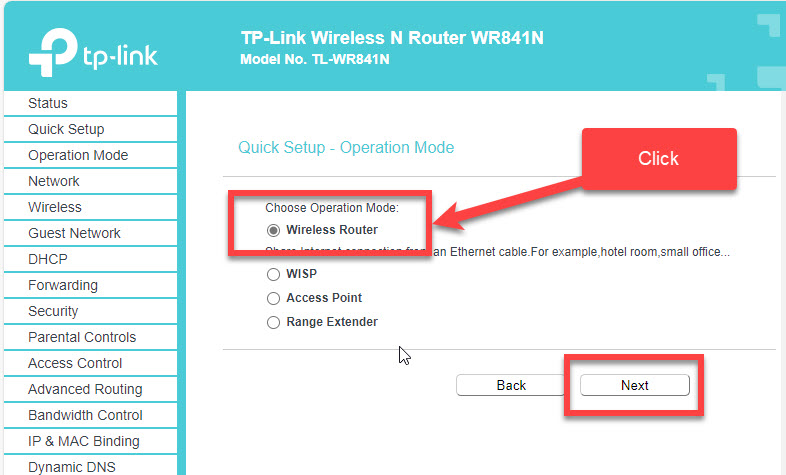
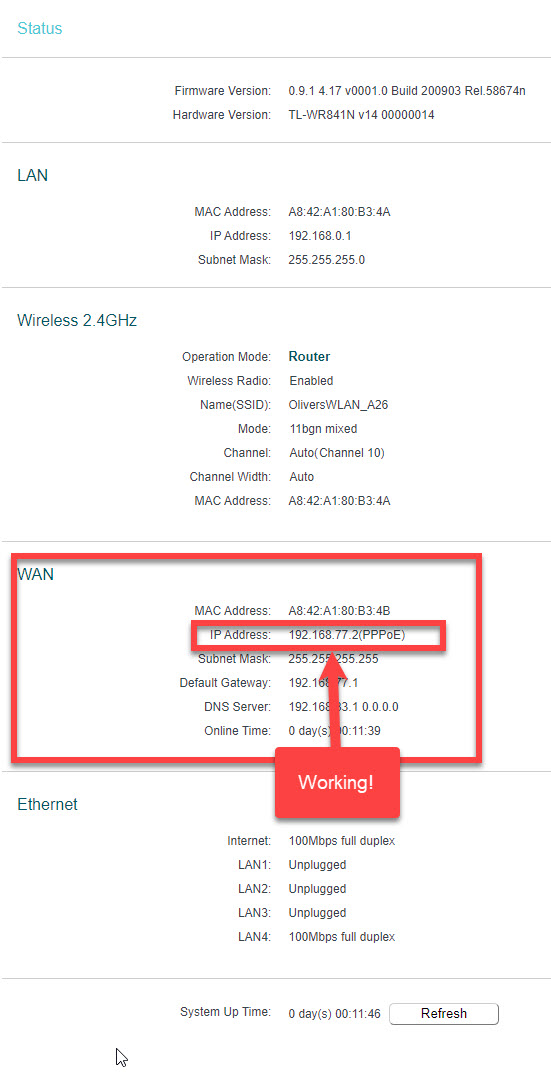
这里不保证 WLAN。因此许多学生使用路由器(例如 TP-Link TL-WR841N 约 15€,或带快速 WLAN6 的 TP-Link Archer AX10)。
已有网线的楼栋我们不保证 WLAN——即使常常有信号。
Clemensstrasse 127 部分公寓已接网线——同时我们有良好的 WLAN6,每个公寓都能用。
如果上网有问题,请准备以下清单,然后拨打网络热线 089-30623-1999。
-您的 VPN 号码是什么
-您是用网线还是 WLAN 连接
-如果用网线,是否试过 PPPoE?网线是否插在正确的插座
-电脑当前 IP 是什么(169.X.X.X 或 192.X.X.X 或 __________)
(如何查看 IP 见本页下方,或在 Google 搜索您的设备)
没有这些信息无法提供帮助。
自备路由器
所有有 LAN 接口的公寓都可以使用自备路由器。
但请注意:务必不要向我们的网络发送 DHCP 服务!!!
否则我们必须费力查找干扰源。我们按 100€ 一次性收费。
因此不要随便插上。这些设备必须先配置!!!
通往我们网络的网线务必插在通常为蓝色的 WAN 口(Mikrotik "ETH1"、TP-Link "WAN"、FritzBox 须先设置)——不要!!! 插到常常是黄色的 LAN 口。
我们对 MIKROTIK 路由器经验较好(例如 Reichelt.de 上的 Mikrotik RB941-2nD-TC 19.90€,或
带 5 GHz 的更好型号 RBD52G-5HacD2HnD-TC 约 65 €)。
Mikrotik 路由器便宜、专业,且为欧洲厂商。
许多学生使用中国厂商 TP-Link 的路由器——很便宜,一次性设置也更简单。
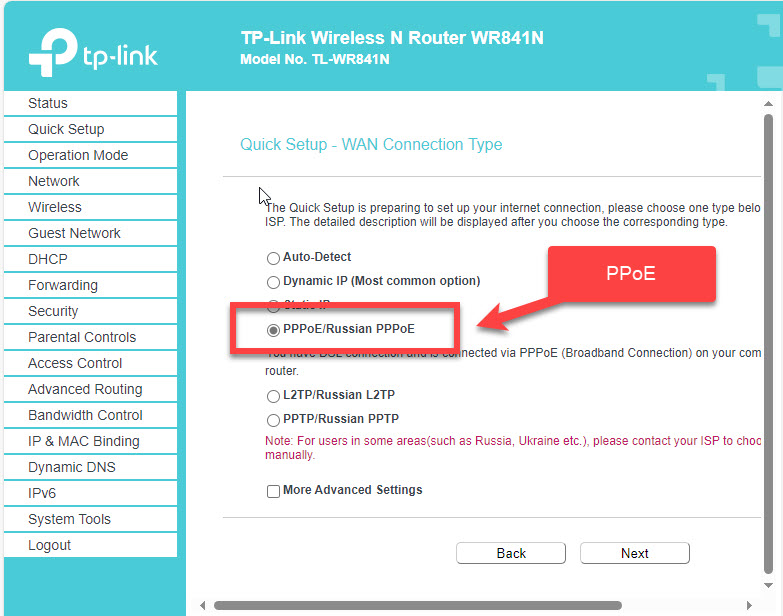
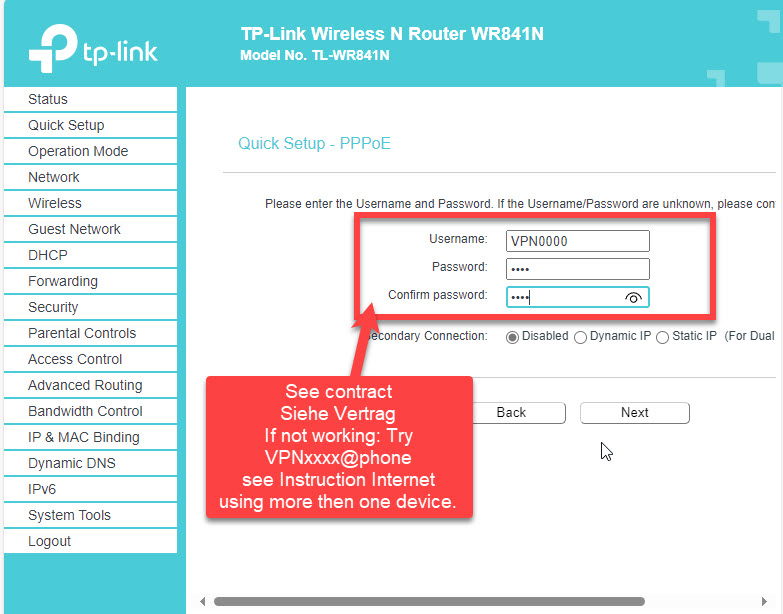
安装路由器时务必使用到我们系统的 PPPoE 连接。
这是专业、稳定的协议,运行可靠。
在 Mikrotik 上专业配置的路由器如下:(复制/粘贴 – 请自行修改登录数据)
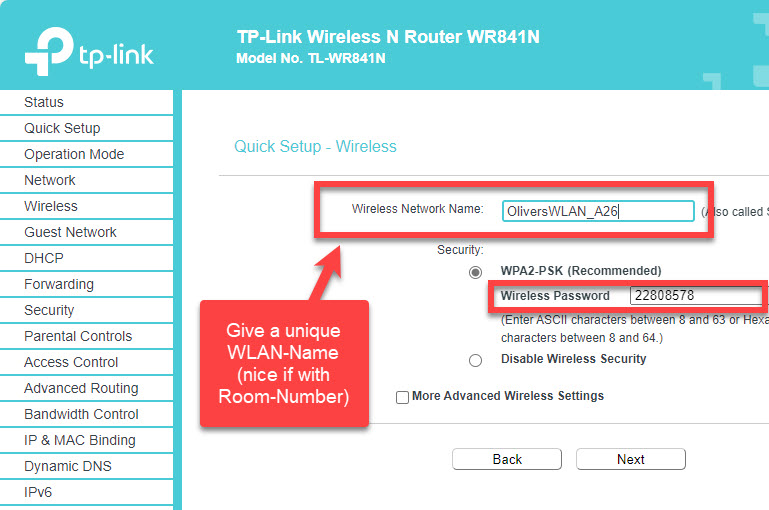
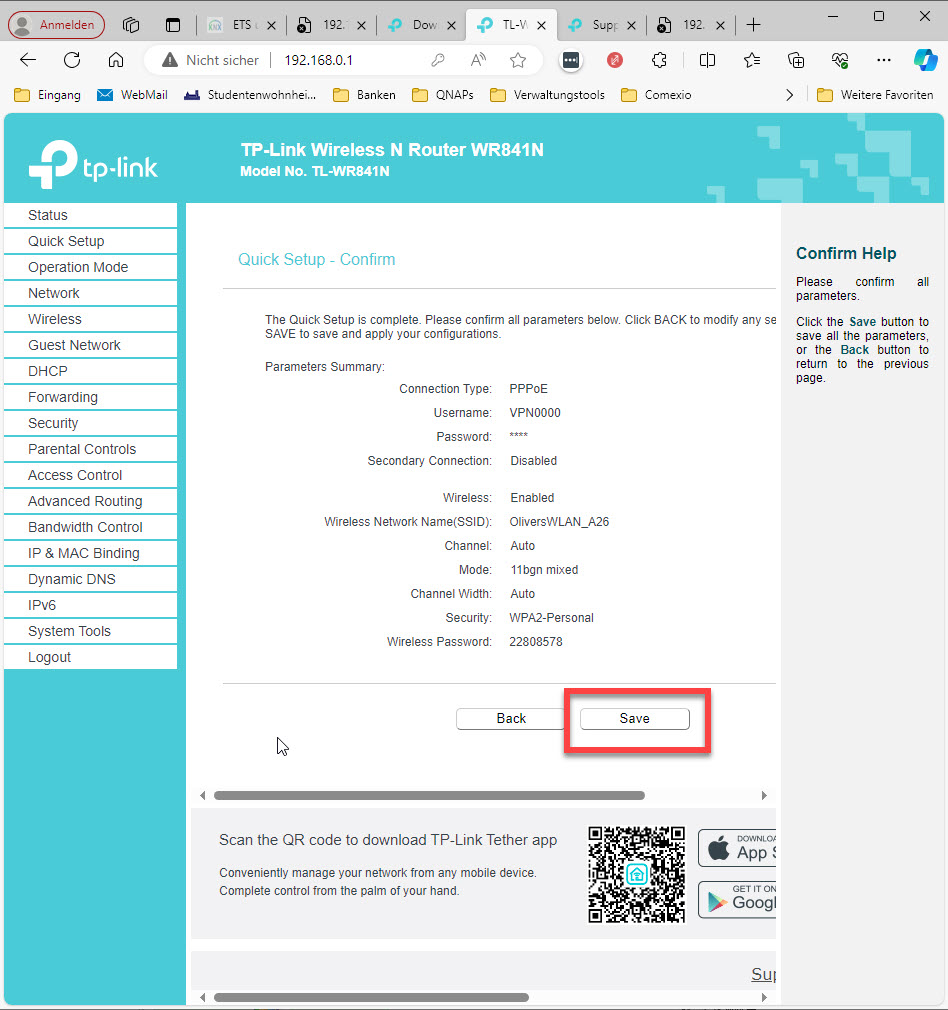
TP-Link 示例
/interface bridge
add auto-mac=no comment=defconf name=bridge
/interface pppoe-client
add add-default-route=yes disabled=no interface=ether1 keepalive-timeout=60 \
name=Studentenwohnheim password=1234 use-peer-dns=yes user=1234@student
/interface wireless
set [ find default-name=wlan2 ] band=5ghz-a/n/ac channel-width=\
20/40/80mhz-XXXX distance=indoors frequency=auto installation=indoor \
mode=ap-bridge ssid=MikroTik-412924 station-roaming=enabled \
wireless-protocol=802.11
/interface list
add comment=defconf name=WAN
add comment=defconf name=LAN
/interface wireless security-profiles
set [ find default=yes ] authentication-types=wpa-psk,wpa2-psk eap-methods="" \
group-ciphers=tkip,aes-ccm mode=dynamic-keys supplicant-identity=MikroTik \
unicast-ciphers=tkip,aes-ccm wpa-pre-shared-key=passwort \
wpa2-pre-shared-key=passwort
add authentication-types=wpa-psk,wpa2-psk eap-methods="" \
management-protection=allowed mode=dynamic-keys name=profile1 \
supplicant-identity="" wpa-pre-shared-key=passwort \
wpa2-pre-shared-key=passwort
/interface wireless
set [ find default-name=wlan1 ] band=2ghz-onlyn channel-width=20/40mhz-XX \
country=germany disabled=no distance=indoors frequency=auto installation=\
indoor mode=ap-bridge security-profile=profile1 ssid=WLANZimmernummerAxx \
station-roaming=enabled wireless-protocol=802.11
/ip pool
add name=default-dhcp ranges=192.168.88.10-192.168.88.254
/ip dhcp-server
add address-pool=default-dhcp disabled=no interface=bridge lease-time=4w2d10m \
name=defconf
/interface bridge port
add bridge=bridge comment=defconf interface=ether2
add bridge=bridge comment=defconf interface=ether3
add bridge=bridge comment=defconf interface=ether4
add bridge=bridge comment=defconf interface=ether5
add bridge=bridge comment=defconf interface=wlan1
add bridge=bridge comment=defconf disabled=yes interface=wlan2
/ip neighbor discovery-settings
set discover-interface-list=LAN
/interface list member
add comment=defconf interface=bridge list=LAN
add comment=defconf interface=ether1 list=WAN
add interface=ether1 list=LAN
/interface wireless cap
set discovery-interfaces=ether1 enabled=yes interfaces=wlan2
/ip address
add address=192.168.88.1/24 comment=defconf interface=bridge network=\
192.168.88.0
/ip dhcp-client
add comment=defconf interface=ether1
/ip dhcp-server network
add address=192.168.88.0/24 comment=defconf gateway=192.168.88.1
/ip dns
set allow-remote-requests=yes
/ip dns static
add address=192.168.88.1 comment=defconf name=router.lan type=A
/ip firewall filter
add action=accept chain=input comment=\
"defconf: accept established,related,untracked" connection-state=\
established,related,untracked disabled=yes
add action=drop chain=input comment="defconf: drop invalid" connection-state=\
invalid disabled=yes
add action=accept chain=input comment="defconf: accept ICMP" disabled=yes \
protocol=icmp
add action=accept chain=input comment=\
"defconf: accept to local loopback (for CAPsMAN)" disabled=yes \
dst-address=127.0.0.1
add action=drop chain=input comment="defconf: drop all not coming from LAN" \
disabled=yes in-interface-list=!LAN
add action=accept chain=forward comment="defconf: accept in ipsec policy" \
disabled=yes ipsec-policy=in,ipsec
add action=accept chain=forward comment="defconf: accept out ipsec policy" \
disabled=yes ipsec-policy=out,ipsec
add action=fasttrack-connection chain=forward comment="defconf: fasttrack" \
connection-state=established,related disabled=yes
add action=accept chain=forward comment=\
"defconf: accept established,related, untracked" connection-state=\
established,related,untracked disabled=yes
add action=drop chain=forward comment="defconf: drop invalid" \
connection-state=invalid disabled=yes
add action=drop chain=forward comment=\
"defconf: drop all from WAN not DSTNATed" connection-nat-state=!dstnat \
connection-state=new disabled=yes in-interface-list=WAN
/ip firewall nat
add action=masquerade chain=srcnat comment="masquerade network" \
ipsec-policy=out,none out-interface-list=WAN
add action=masquerade chain=srcnat comment="defconf: masquerade" \
ipsec-policy=out,none out-interface=Studentenwohnheim
/snmp
set enabled=yes
/system clock
set time-zone-name=Europe/Berlin
/system identity
set name="Zimmernummer Privat"
Mikrotik 路由器设置示例图片